株式会社アルテレクト(本社:東京都渋谷区、代表取締役:江﨑 颯)は、AIセキュリティおよびサイバー防御に関する専門チーム「Arterect AI Security Team(AAST)」を発足しました。
AI時代のセキュリティを、より身近に。
AIの活用が急速に広がる一方で、システムとデータの安全を確保することは、ますます重要になっています。
アルテレクトは、AI・セキュリティ・先端技術の研究開発を通じて、技術の進化と安全性の両立を目指しています。
今回のチーム発足により、自社のプロダクトとサービスの防御体制を強化するとともに、実践的なセキュリティ技術の研究開発を進めます。
AASTが担う4つの機能
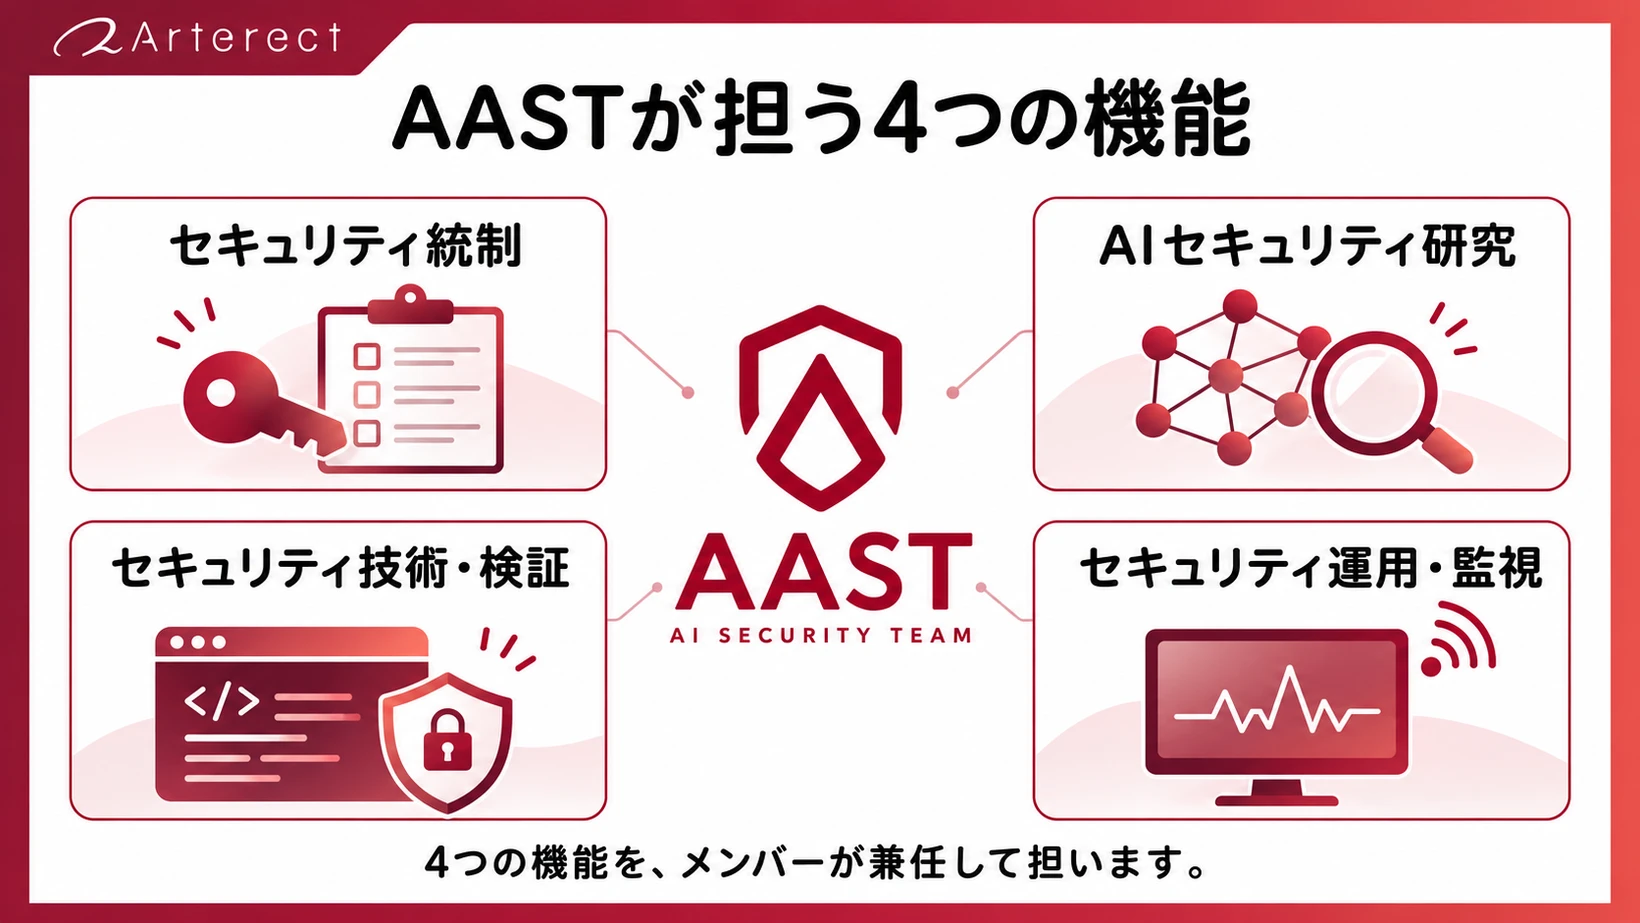
- セキュリティ統制:統制・アクセス管理・監査。
経営としてのセキュリティ統括
- AIセキュリティ研究:AIシステム・AIエージェントの安全性と、防御技術の研究
- セキュリティ技術・検証:脆弱性分析・セキュア開発・検証。
ソフトウェアとクラウドの保護
- セキュリティ運用・監視:脅威分析・監視・インシデント対応
4つの機能は、統括責任者を含む AAST のメンバーが兼任して担います。
AIを活用したセキュリティ分析と検証の手法を取り入れ、安全なソフトウェア開発と継続的なセキュリティ改善を推進します。
セキュリティ管理体制
当社では、代表取締役 江﨑 颯が統括責任者として情報セキュリティ管理を統括し、Arterect AI Security Team(AAST)が技術面・組織面のセキュリティ対策を推進します。
既存の情報セキュリティ基本方針と脆弱性の報告窓口とも連携し、安全性の改善を続けます。
体制の詳細は「セキュリティへの取り組み」のページで公開しています。
Arterect Inc.CMP-01AI・コンプライアンスセキュリティへの取り組みセキュリティへの取り組み株式会社アルテレクト(Arterect)のセキュリティへの取り組み。代表取締役が統括する責任体制、Arterect AI Security Team(AAST)の活動領域と方針、脆弱性の報告窓口を掲載しています。arterect.co.jp/security
Arterect Inc.CMP-02AI・コンプライアンス情報セキュリティ基本方針情報セキュリティ基本方針株式会社アルテレクト(Arterect)の情報セキュリティ基本方針。経営者の責任、社内体制の整備、従業員の取組み、法令遵守、事故への対応を定めています(SECURITY ACTION 二つ星宣言)。arterect.co.jp/security-policy
Arterect Inc.CMP-03AI・コンプライアンス脆弱性の報告について脆弱性の報告について株式会社アルテレクト(Arterect)のウェブサイト・サービスの脆弱性の報告窓口(security@arterect.co.jp)と、報告の対象・対象外、調査のお願い、対応の目安(3営業日以内に一次返信)を掲載しています。arterect.co.jp/vulnerability-disclosure
今後の展望
自社プロダクトの防御体制の強化に加え、AIとソフトウェアの防御に関する研究と、セキュリティ教育への展開を進めてまいります。
アルテレクトは、技術をつくるだけでなく、その安全性を守り、誰もが安心して利用できる未来の実現に貢献してまいります。